https://ruh666.livejournal.com/1821856.html
Ну что, друзья, помните, как пафосно создатели нейросети Claude из компании Anthropic позиционировали себя на рынке? «Мы не такие, как этот ваш ветреный Сэм Альтман из OpenAI! Мы — про безопасность, про этику, про защиту человечества от восстания машин! Мы не выпустим ИИ, пока не проверим каждую гайку!»
Проверили. Занавес.
На днях разразился грандиозный скандал, который идеально иллюстрирует всю суть современного БигТеха: пока вы строите титановые цифровые бункеры для защиты «ядерных кодов» искусственного интеллекта, входную дверь вам выносят через корпоративный чатик и дыру в кадровом софте. Причём делают это не таинственные хакеры из Поднебесной, а бывшие сотрудники Департамента государственной эффективности (DOGE) Илона Маска, едва успевшие зарегистрировать свой стартап.
Давайте разберёмся, как великие борцы за безопасность ИИ сели в лужу, почему Белый дом бьёт в набат и как эти цифровые хроники влияют на миллиардные инвестиции.
Хакеры на полставки: 12 часов — и вы в дамках
Знакомьтесь: кибербезопасный стартап Cathedral. Ему всего несколько месяцев от роду, но у него уже неприлично много денег ($160 млн инвестиций при оценке в $1,4 млрд) и очень специфический бэкграунд. Его основатели — Гэвин Клигер, Люк Фарритор, Марко Элез и Джек Стейн — ещё вчера протирали штаны в структурах DOGE, а сам Клигер и вовсе трудился главным по данным в Пентагоне.
Решив показать рынку, на что способны их ИИ-агенты, ребята пришли к Anthropic. И нет, они не стали штурмовать сам Claude. Они пошли по классике — через подрядчиков.
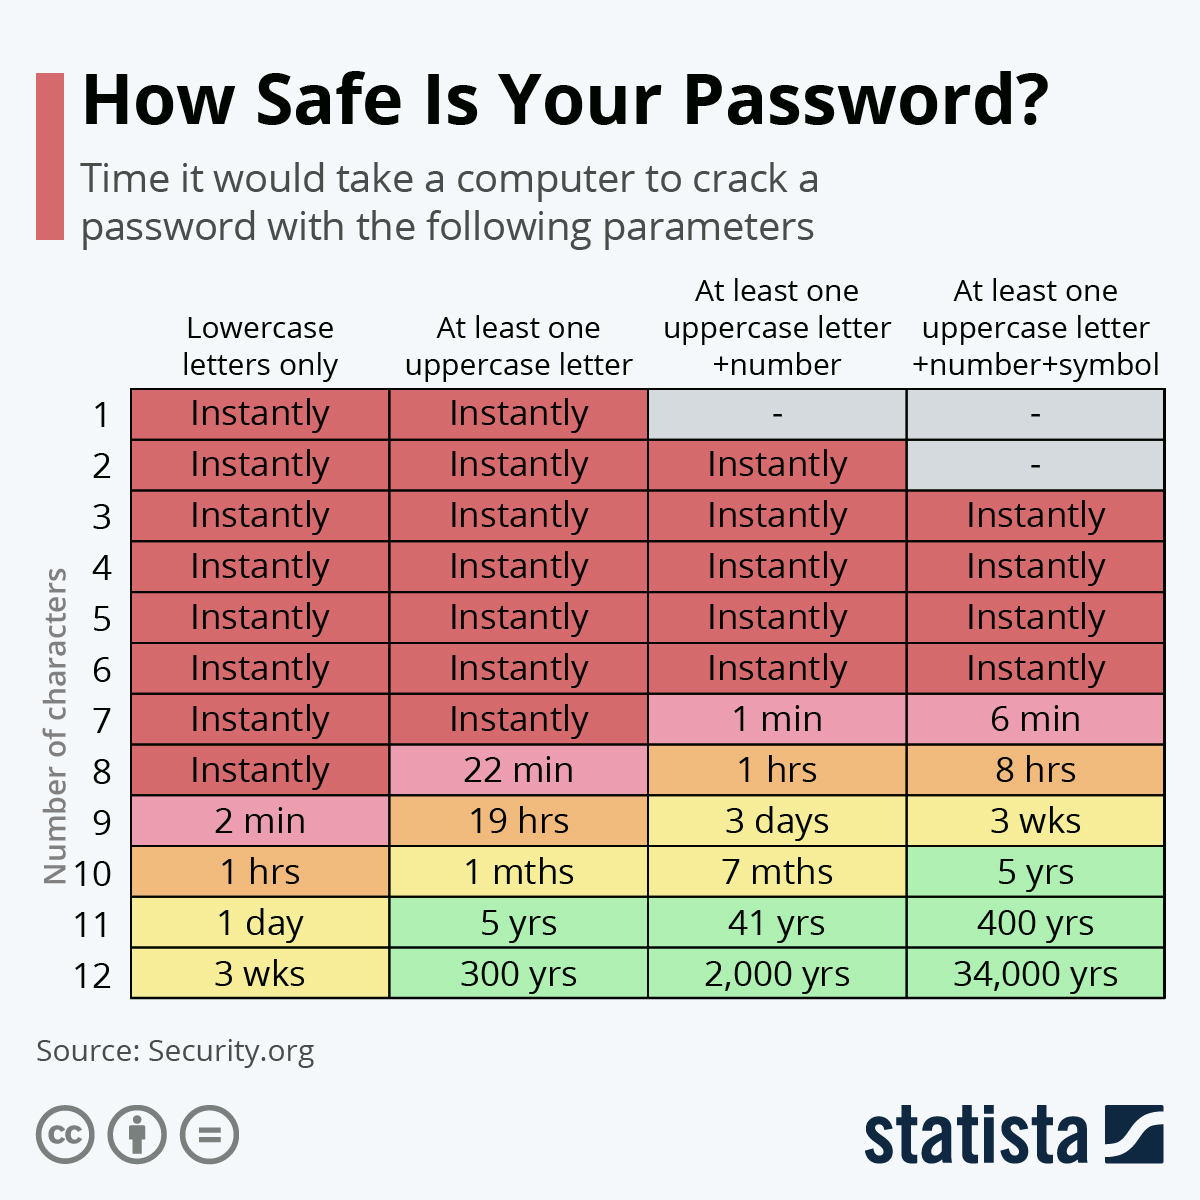
Всего за 12 часов ИИ-агенты Cathedral нашли обходные пути и получили доступ:
• К записям закрытых внутренних совещаний Anthropic;
• К переписке сотрудников в Slack, где обсуждались — ирония судьбы — самые продвинутые и секретные модели ИИ;
• КHR-данным: зарплатам, бонусам и деталям офферов.
Бывший директор по информационной безопасности Cognition Алекс Стамос, изучив отчёт, лаконично резюмировал: «Они раскопали кое-что действительно крупное», добавив, что Anthropic стоило бы получше следить за теми, кому они доверяют свой административный софт.
Стадии принятия Anthropic: «Вы всё врёте, это был просто прыщ»
Реакция Anthropic на то, что их «натянули» за полдня, заслуживает отдельного места в учебниках по антикризисному пиару. Компания включила режим отрицания и минимизации ущерба:
1. «Доступ был ограниченным»: Мол, подумаешь, утекли контакты клиентов, партнеров да базовая инфа аккаунтов. Подумаешь, Slack читали!
2. «Веса моделей не тронуты»: Главный аргумент Anthropic — исходный код и сам Claude не пострадали. Мол, святая святых в безопасности.
3. «Вы нарушили правила!»: Вместо «спасибо» за найденную уязвимость (ведь Cathedral пришли через официальную программу Bug Bounty), Anthropic обвинила хакеров в том, что те «не до конца раскрыли свои действия» и вообще — «раздувают угрозу национальной безопасности».
Классическая позиция БигТеха: если у нас украли ключи от бухгалтерии и планы разработки, но не украли сам сейф — значит, всё в порядке.
Призрак Пекина и испуг в Белом доме
Самое забавное во всей этой истории — это реакция американских властей. Отчёт Cathedral моментально лёг на столы чиновников администрации Трампа и вызвал там лёгкую панику.
Высокопоставленный чиновник на условиях анонимности заявил Washington Post буквально следующее: «Если кучка пацанов, которые только что создали компанию, смогли сделать это за 12 часов, то китайцы явно подобрались уже вплотную».
И в этом есть суровая правда. Пока американские регуляторы заставляют ИИ-лаборатории подписывать бесконечные декларации о ненападении на человечество и вешают ярлыки на «монополии», реальная безопасность этих лабораторий находится на уровне провинциального интернет-магазина. Китайские государственные хакерские группировки, обладающие ресурсами целых институтов, смотрят на эти уязвимости Anthropic как на открытую дверь со швейцаром.
Финансовый парадокс: $800 миллиардов на розетки
Вишенкой на этом цифровом торте стал одновременный выход финансовой отчетности Anthropic (формы S-1), которую они выкатили прямо на фоне скандала, пытаясь привлечь публичных инвесторов.
Цифры там просто фантасмагорические: компания показала операционную прибыль в $974 млн при счёте за вычисления (compute bill) в астрономические $800 миллиардов!
Вы только вдумайтесь в эту математику. Они тратят бюджеты небольших планет на покупку чипов у Nvidia и оплату электричества, чтобы обучать свои модели, но не могут нанять нормального сисадмина, который бы закрыл дыры в стороннем софте.
Вместо вывода
История с взломом Anthropic наглядно показывает, что главная угроза от ИИ сегодня — это не Терминатор с красным глазом, а банальное разгильдяйство его создателей.
БигТех может сколько угодно просить госрегулирования, жаловаться на сложные этические дилеммы и пугать мир ОМП из микроволновок. Но пока они не научатся контролировать собственных вендоров и защищать банальные корпоративные чаты, грош цена всей их «этике безопасности».
А стартап Cathedral можно поздравить. Три федеральных агентства США уже подписали с ними контракты. Похоже, лучшая реклама в сфере кибербеза — это за 12 часов раздеть главного единорога Кремниевой долины.
Теперь настольную книгу волновиков "Волновой принцип Эллиотта" можно найти в бесплатном доступе здесь
Биржа BingX - отличные условия торговли криптовалютой
И не забывайте подписываться на мой телеграм-канал, Boosty и YouTube-канал