Показаны сообщения с ярлыком безопасность. Показать все сообщения

вторник, 26 мая 2026 г.

Согласно отчету, 70% всех криптоатак типа «гаечным ключом» происходят во Франции

https://ruh666.livejournal.com/1736777.html

По данным биткоин-журналиста Джо Накамото, около 70% всех физических нападений на владельцев криптовалюты и их семьи с целью кражи цифровых активов происходят во Франции.

По словам Накамото, с начала 2026 года во Франции было зафиксировано 41 похищение людей, связанное с криптовалютой, что составляет примерно одно нападение каждые два с половиной дня.


Согласно отчету, 70% всех криптоатак типа «гаечным ключом» происходят во Франции
Как сообщает Винс Куилл из CoinTelegraph, Накамото объяснил рост числа атак с использованием гаечного ключа сбором данных о клиентах (KYC), которые хранятся на централизованных серверах, скомпрометированных в ходе нескольких громких утечек данных, включая утечку данных о клиентах компании Ledger, поставщика аппаратных кошельков, в 2020 году.

В результате утечки данных были раскрыты личные данные, домашние адреса и электронные адреса более 270 000 клиентов по всему миру, добавил он. Джеймсон Лопп, генеральный директор компании Casa, занимающейся криптокошельками и управлением ключами, сказал:

«Франция — это своего рода тревожный звонок: она наглядно демонстрирует, как финансовое регулирование приводит к созданию системы контроля, которая наносит прямой ущерб владельцам биткойнов».
Согласно отчету, 70% всех криптоатак типа «гаечным ключом» происходят во Франции
В криптосообществе и сообществе биткоинеров растет противодействие сбору данных о клиентах (KYC), поскольку владельцы цифровых активов продолжают подвергаться физическим нападениям и похищениям, что обуславливает необходимость усиления мер безопасности.

Не становитесь мишенью: биткойнеры дают советы по защите от атак

Как правило, нападения организуются преступниками, проживающими за границей, которые нанимают молодых людей, живущих во Франции, для совершения физических нападений, написал Накамото.

Пользователи могут обеспечить свою безопасность, используя сервисы хранения криптовалюты, которые предлагают такие функции безопасности, как заранее согласованное слово или фраза, позволяющая компании, предоставляющей услуги хранения или управления ключами, узнать, что владелец криптовалюты подвергается активной атаке...Читать далее...


Теперь настольную книгу волновиков "Волновой принцип Эллиотта" можно найти в бесплатном доступе здесь


Биржа BingX - отличные условия торговли криптовалютой

И не забывайте подписываться на мой телеграм-канал, Boosty и YouTube-канал

среда, 26 марта 2025 г.

Как защититься от новейших финансовых мошенничеств

https://ruh666.livejournal.com/1517274.html

Технологии сделали финансовые транзакции такими же простыми, как нажатие кнопки на вашем телефоне. Вы можете отправлять или запрашивать деньги через мобильные приложения за считанные секунды. И вы можете открывать новые счета, такие как кредитные карты, личные займы и даже ипотечные кредиты полностью онлайн. Но хотя технологии упростили финансовые транзакции, они также открыли дверь, через которую ваши деньги могут попасть в чужие руки. И эту дверь охраняют изощренные мошенники и аферисты.


Как защититься от новейших финансовых мошенничеств
Фактически, согласно последним данным Федеральной торговой комиссии, в 2023 году американцы потеряли рекордные 10 миллиардов долларов из-за мошенничества. И по мере приближения к финишной черте налогового сезона мошенники спешат поймать ничего не подозревающих жертв.

По данным Equifax, более 2,4 млн человек в США стали жертвами мошенников, выдающих себя за сотрудников IRS. Это привело к убыткам в размере 72,8 млн долларов. Генеральный инспектор налогового администрирования Министерства финансов США назвал эти операции «крупнейшей и наиболее распространенной аферой с выдачей себя за других в истории IRS».

Однако есть несколько шагов, которые вы можете предпринять, чтобы избежать всех видов мошенничества с деньгами.

Остерегайтесь разглашения вашей личной информации

Многие случаи мошенничества связаны с мошенничеством с использованием самозванцев или спуферов. Это происходит, когда мошенник связывается с вами по телефону, отправляет текстовое сообщение или электронное письмо и выдает себя за кого-то другого. Например, это может быть кто-то, выдающий себя за представителя банка или агента IRS.

В их сообщении может быть указано, что на вашем счете «мошенническая деятельность», и им понадобятся ваши имя пользователя и пароль или PIN-код, чтобы исправить ситуацию. Или это может быть кто-то, кто называет себя агентом IRS, чтобы сообщить вам, что вам нужно предоставить свои банковские данные для получения возмещения.

Если кто-то просит вашу конфиденциальную личную информацию, это должно немедленно вызвать тревогу. Сотрудники банка никогда не запрашивают конфиденциальную информацию, такую ​​как пароли и PIN-коды. А IRS общается только по почте.

Конечно, это всего лишь несколько постановочных сценариев с участием самозванцев. Возможности безграничны. Но вот другие случаи, когда вас могут попросить предоставить банковскую и финансовую информацию, что должно насторожить...Читать далее...


Прогнозы волн Эллиотта для более чем 50 крупнейших мировых рынков — акции, облигации, валюта, криптовалюты, золото, нефть и многое другое БЕСПЛАТНО до 2 апреля


Теперь настольную книгу волновиков "Волновой принцип Эллиотта" можно найти в бесплатном доступе здесь

вторник, 7 декабря 2021 г.

Насколько безопасен ваш пароль?

https://ruh666.livejournal.com/893828.html
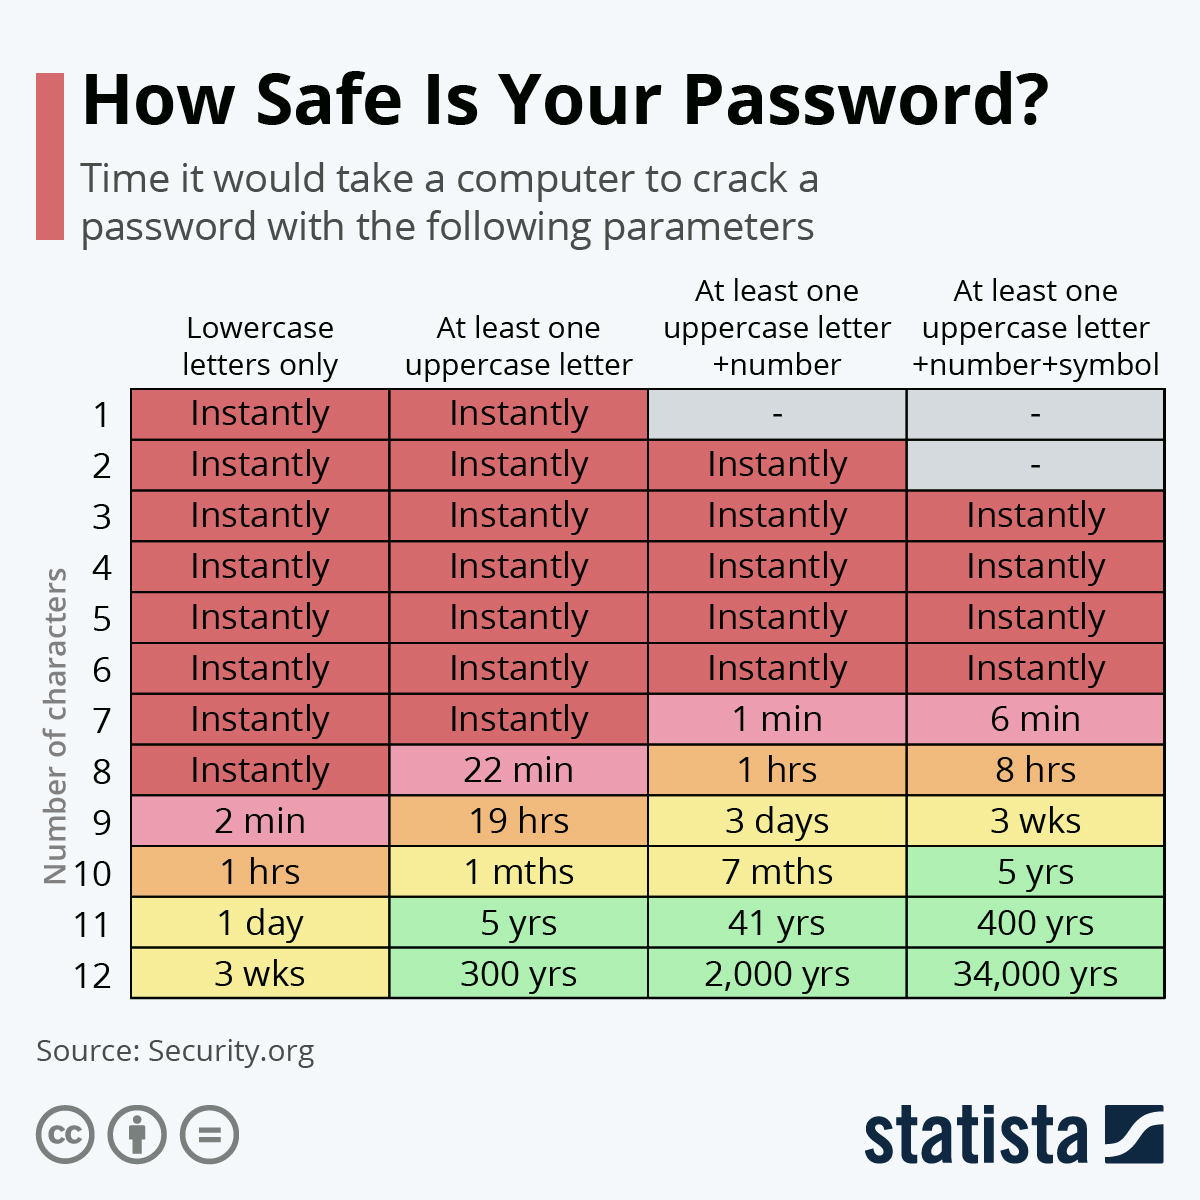
Password, 123456, qwerty ... Хотя пароли, которые фигурируют в списке наиболее распространенных паролей, обязательно должны быть изъяты из употребления, как рассказала Катарина Буххольц из Statista ниже, даже более уникальный пароль можно легко взломать, если потребуется, нужна компьютерная программа с систематическим его подбором. Как видно из данных веб-сайта Security.org, добавление даже одной заглавной буквы к паролю уже может значительно изменить его потенциал. В случае восьмизначного пароля его теперь можно взломать за 22 минуты, а не мгновенно за одну секунду - рост более чем на 1000 процентов.

Хотя добавленное время в этом случае определенно недостаточно для того, чтобы получить удовлетворительный пароль, высокий выигрыш в безопасности от использования символов, отличных от букв нижнего регистра, может быть увеличен многократно. При использовании хотя бы одной буквы в верхнем регистре и одной цифры, восьмизначный пароль теперь потребует на час больше для взлома. Добавьте еще один символ, и это займет восемь. Чтобы сделать пароль действительно безопасным, можно добавить еще больше символов или более одной прописной буквы, числа или символа. Двенадцатизначный пароль, содержащий одну заглавную буквы, одну цифру и один символ, практически не поддается взлому, и компьютеру потребуется 34000 лет, чтобы взломать его. Это происходит потому, что, когда мы используем больше типов символов, потенциальные комбинации, составляющие пароль, увеличиваются в геометрической прогрессии. Пароль из восьми символов, состоящий всего из 26 строчных букв, состоит из 26^8, то есть около 209 миллиардов возможных комбинаций. Добавив заглавные буквы, мы уже получаем 52^8, около 53,5 триллиона комбинаций. С числами получается 62^8 или 218 триллионов комбинаций. Символы добавляют еще один большой потенциал для обеспечения безопасности, но, поскольку только горстка отображаемых на компьютерных клавиатурах удобна в использовании, это увеличивает количество комбинаций еще раз до примерно 90^8 или 430 триллионов комбинаций.

перевод отсюда

Бесплатное видео Asian-Pacific Financial Forecast

5 уроков как предвидеть тенденции и развороты в криптовалюте, акциях, валютах, золоте, нефти

Руководство по выживанию для инвестора в золото: 5 принципов, которые помогут вам опережать повороты цен

Видеоурок от Джеффри Кеннеди: «Как найти идеальный момент для входа»

Три видео о товарных рынках (хлопок, соя, нефть) - бесплатный доступ на elliottwave com

Руководство по крипто-трейдингу: 5 простых стратегий, чтобы не упустить новую возможность

Теперь настольную книгу волновиков "Волновой принцип Эллиотта" можно найти в бесплатном доступе здесь

И не забывайте подписываться на мой телеграм-канал и YouTube-канал

Бесплатное руководство «Как найти возможности для торговли с высокой вероятностью с помощью скользящих средних»

понедельник, 24 сентября 2018 г.

Анонимность и обход блокировок с помощью Proxifier

https://ruh666.livejournal.com/369231.html
Proxifier0.jpeg
Этот способ является альтернативой для пользователей публичных VPN-сервисов (на случай их блокировки), поскольку является таким же простым в использовании. Вероятность разных ужесточений в интернете повышается с ростом политической турбулентности, поэтому стоит подготовиться к этому заранее. Эта программа упоминалась в предыдущей статье, но она также может использоваться и отдельно для анонимизации и обхода блокировок.
Для начала скачиваем Proxifier. Программа платная, но проблема легко решаемая, как говорится, гуглите и обрящете. Далее Вам неоходимо найти адреса прокси-серверов. Таких сервисов достаточно много, например, чтобы попробовать, можете воспользоваться этим. Тут есть как платные, так и бесплатные варианты. Если будете пользоваться платным, следующий шаг можете пропустить, если нет, то в процессе выбора рабочего варианта воспользуйтесь прокси-чекером, так будет быстрее...Читать далее...

среда, 12 сентября 2018 г.

Как сделать суперзащищенный стелс-роутер на VPN-TOR-SSH

https://ruh666.livejournal.com/364092.html
стелс-роутер1.png
Нам потребуется ноутбук или компьютер с Windows 7, 8.1, 10, который по мощности потянет себя + виртуалку Virtualbox с установленной Ubuntu 16.4 и любой USB Wi-Fi адаптер купленый в магазине, ценой в районе 10-30$.
Важно! Windows Firewall также должен быть включен.
1. Устанавливаем Virtualbox
2. Устанавливаем плагин для Virtualbox (для поддержки USB 2.0 3.0
3. Устанавливаем виртуалку Ubuntu 16.4
4. Вставляем USB адаптер в слот. Заходим в настройки USB подключений и выбираем наше USB устройство:  ...Читать далее...

вторник, 24 октября 2017 г.

Как работает SSH-туннелирование

https://ruh666.livejournal.com/230632.html
ssh-tunnel.gif
SSH туннель или SSH Port Forwarding, как его называет man(1) ssh – это опциональный функционал протокола, который работает поверх всем знакомой обычной SSH сессии. SSH туннель позволяет послать TCP пакет с одной стороны SSH соединения на другую его сторону и произвести трансляцию IP заголовка по заранее определенному правилу в процессе передачи.
Понять, как работает SSH туннель очень просто: если представить его в виде point-to-point соединения. Так же как и в PPP, любой пакет, попавший в один конец соединения, будет передан и получен на другом конце туннеля. Дальше, в зависимости от адреса получателя заданного в IP заголовке, пакет будет либо обработан принимающей стороной туннеля (если пакет предназначается непосредственно ей), либо смаршрутизирован дальше в сеть (если адресатом является другой узел сети).
Основное отличие SSH туннеля от PPP соединения в том, что в SSH туннель можно завернуть только TCP трафик. (Примечание: есть несколько хаков, как можно передать UDP через TCP-сокет внутри SSH туннеля, но это решение выходит за рамки данной статьи).
Второе отличие состоит в том, что в point-to-point соединении входящий трафик может быть инициирован с любой стороны, тогда как для SSH туннеля необходимо явно задать «точку входа» для трафика. «Точка входа» – это параметр вида <адрес>:<порт>, указывающий какой сокет открыть для входа в туннель (с локальной или удалённой стороны SSH сессии).
Кроме точки входа дополнительно нужно указать правило вида <адрес>:<порт>, по которому должен быть переписан заголовок (точнее, адрес и порт назначения) TCP пакета в процессе передачи. Точка входа может задаваться с любого конца туннеля. За этот параметр отвечают ключи –L (local) и –R (remote). Под local и remote подразумеваются стороны туннеля с точки зрения стороны-оригинатора, то есть того хоста, который устанавливает SSH сессию.
Пока выглядит немного запутанно, поэтому давайте разберём на конкретном примере...Читать далее...

воскресенье, 8 октября 2017 г.

Как поднять свой VPN-сервер

https://ruh666.livejournal.com/224353.html
Как поднять свой VPN-сервер.jpg
Стрейзанд - это даже больше, чем VPN-сервер. Одна-единственная команда настраивает с нуля сервер под операционной системой Ubuntu 16.04 с большим набором ПО для противодействия цензуре, который может полностью скрыть и зашифровать весь ваш трафик. Стрейзанд поддерживает создание новых серверов в Amazon EC2, Azure, DigitalOcean, Google Compute Engine, Linode, и Rackspace. В скором времени ожидается поддержка также и других облачных хостеров. Стрейзанд также можно запускать на любом сервере с операционной системой Ubuntu 16.04 вне зависимости от хостера, и сотни серверов могут быть одновременно сконфигурированы с применением этого метода. Процесс полностью автоматизирован и занимает примерно десять минут, что довольно круто, учитывая что среднему системному администратору требуется несколько дней возни, для того, чтобы настроить малую часть того, что Стрейзанд предлагает "из коробки". После того, как ваш сервер Стрейзанд запущен, вы можете раздать инструкции по подключению друзьям, членам семьи и соратникам. Инструкции по подключению содержат в себе копию SSL-сертификата, уникального для каждого сервера, так что вам нужно послать им всего один файл. Каждый сервер полностью самодостаточен и содержит абсолютно всё, что нужно для того, чтобы начать использовать Стрейзанд, включая криптографически верифицированные копии основного клиентского ПО. Это позволяет обойти попытки подвергнуть цензуре соответствующее ПО.
Дополнительные особенности...Читать далее...